Os hackers de hoje não operam mais como no imaginário popular, aqueles que digitam freneticamente linhas de código para “invadir” sistemas.
A realidade é bem mais silenciosa e mais perigosa: eles se logam.
Roubam credenciais, assumem identidades e circulam dentro dos ambientes corporativos como se fossem colaboradores legítimos.
Para entender como se proteger, é preciso primeiro entender como eles atacam. Se você quer contar com o suporte de uma empresa de cibersegurança experiente, este artigo é o ponto de partida certo.
Como os hackers atacam as empresas hoje?
A evolução das táticas utilizadas por hackers nos últimos anos transformou completamente o perfil das ameaças corporativas. O ataque técnico sofisticado ainda existe, mas o vetor mais comum hoje começa com algo muito mais simples: o comportamento humano e a exploração de credenciais comprometidas.
Roubo de credenciais e identidade digital
Imagine que um colaborador da sua empresa acessou o prédio às 8h da manhã. Às 11h, o sistema detecta um login com as credenciais desse mesmo colaborador, originado de um IP na Rússia. Nenhuma barreira foi quebrada. Nenhum alarme óbvio disparou. O hacker simplesmente se logou. Esse cenário representa uma das ameaças mais críticas do momento: o roubo de identidade digital e de credenciais corporativas.
Phishing e engenharia social
Grande parte dos ataques bem-sucedidos começa com um e-mail convincente, uma mensagem aparentemente legítima ou uma ligação cuidadosamente elaborada. A engenharia social explora a confiança humana para obter credenciais, autorizar transferências ou abrir portas nos sistemas internos. O elo mais vulnerável de qualquer infraestrutura de segurança continua sendo o comportamento humano.
Ransomware e sequestro de operações
O ransomware segue como uma das ameaças mais devastadoras para empresas. Após comprometer o ambiente, os atacantes criptografam dados e sistemas críticos e exigem resgate para liberar o acesso. O impacto vai além do pagamento: a paralisação das operações gera perdas financeiras que muitas vezes superam em muito o valor do resgate exigido.
Exploração de vulnerabilidades e ataques à cadeia de fornecedores
Sistemas desatualizados, configurações incorretas e brechas em aplicações são portas de entrada exploradas sistematicamente. Além disso, hackers frequentemente miram parceiros e fornecedores com controles de segurança menos robustos para, a partir deles, atingir o alvo final, sua organização. Essa abordagem, conhecida como ataque à cadeia de suprimentos, eleva significativamente a complexidade da proteção corporativa.
O que está em jogo quando hackers atacam sua organização?
Compreender os vetores técnicos é fundamental, mas o impacto real de um ataque se mede em consequências de negócio, e é aí que a conversa precisa chegar ao board e à liderança estratégica.
Reputação, continuidade e impacto financeiro
A reputação de uma empresa é construída ao longo de anos e pode ser comprometida em horas após um incidente de segurança. Clientes, parceiros e investidores observam, e a confiança perdida raramente se reconstrói com facilidade. Ataques recentes a grandes varejistas e instituições financeiras no Brasil e no mundo deixaram clara a dimensão desse risco reputacional.
Do ponto de vista operacional, um ataque de ransomware pode paralisar linhas de produção, sistemas de atendimento e plataformas críticas. O custo do downtime operacional costuma ser ordens de magnitude superior ao que teria sido investido em prevenção. Além disso, há os custos diretos: pagamento de resgates, multas regulatórias, honorários de resposta a incidentes e eventual perda de contratos estratégicos.
Conformidade, LGPD e pressão regulatória
Violações de dados expõem organizações a sanções previstas na LGPD, auditorias regulatórias e questionamentos do conselho administrativo. O DPO e as áreas de compliance têm papel crescente na demanda por controles de segurança, e quando um incidente ocorre sem que esses controles estivessem implementados, a responsabilidade recai sobre toda a liderança. Compreender esse cenário é parte essencial de qualquer consultoria de cibersegurança para empresas bem estruturada.
O setor de saúde como alvo prioritário
Setores como o de saúde concentram dados altamente sensíveis, prontuários, informações de pacientes, credenciais de acesso a sistemas críticos, e operam em um ambiente onde a confiança é o ativo mais valioso.
Hospitais, operadoras de planos, laboratórios e plataformas de telemedicina estão entre os alvos mais visados por hackers exatamente porque a combinação entre dados sensíveis e relação de confiança cria brechas exploráveis. Para esse setor, uma brecha de segurança não compromete apenas dados: compromete vidas, reputações e a relação com pacientes.
A RSec oferece soluções especializadas de proteção de marca digital para empresas da área da saúde, identificando ameaças fora do perímetro corporativo antes que elas atinjam pacientes ou a operação.
Como se proteger: a abordagem estratégica da RSec contra hackers
Proteção real não começa com a compra de uma ferramenta. Começa com o entendimento honesto do cenário atual da sua organização, suas vulnerabilidades reais, seus ativos mais críticos e os vetores de ataque mais prováveis para o seu perfil de risco. Essa é a base da metodologia consultiva da RSec.
Diagnóstico, Risk Assessment e Pentest
O primeiro passo é identificar onde a empresa está vulnerável antes que o hacker identifique. A RSec realiza avaliações de risco estruturadas, incluindo Pentest, uma simulação controlada de ataque real, para mapear brechas, priorizar exposições e entregar um diagnóstico objetivo do estado atual da segurança. Muitas vezes, o que o cliente acredita ser seu maior risco não é o que representa a maior ameaça real.
Roadmap de maturidade em segurança
A partir do diagnóstico, a RSec constrói um roadmap estruturado de evolução em segurança. Esse plano prioriza controles com base no risco real, não em tendências de mercado ou pressão de fornecedores. O objetivo é elevar progressivamente a maturidade do programa de segurança, de forma eficiente, mensurável e alinhada à estratégia de negócio.
Implementação de soluções líderes de mercado
Com o diagnóstico e o roadmap definidos, a RSec implementa e integra soluções reconhecidas globalmente, selecionadas conforme a necessidade específica de cada cliente.
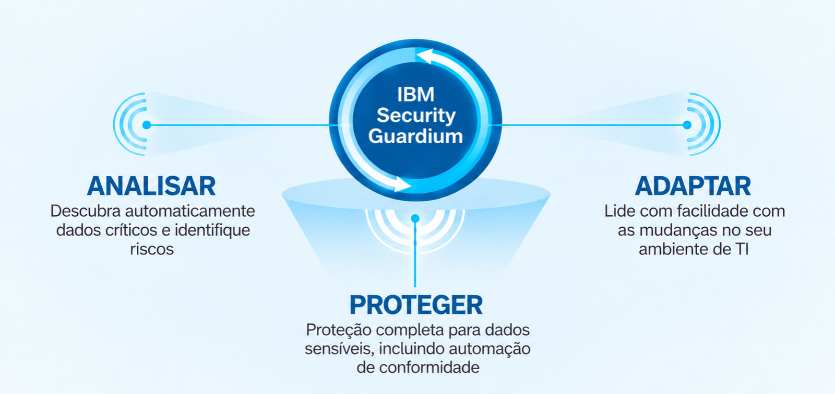
Entre os parceiros tecnológicos da RSec estão plataformas como CrowdStrike para proteção avançada de endpoints, IBM para segurança de dados e plataforma, Lumu para monitoramento contínuo de ameaças de rede, Orca Security para visibilidade em ambientes cloud, e KnowBe4 para conscientização e treinamento em cibersegurança para empresas, além de Valimail para autenticação e proteção de identidade de e-mail e Digital.ai para segurança no ciclo de desenvolvimento de aplicações.
Cada solução é integrada por especialistas com profundo conhecimento técnico e de negócio.
Monitoramento contínuo e serviços gerenciados
A proteção não termina com a implementação. A RSec oferece serviços gerenciados com disponibilidade 24x7x365, garantindo visibilidade contínua do ambiente e atuação proativa antes que o atacante se mova.
Com presença em 12 países, 6 escritórios e mais de 50 clientes ativos em diversas indústrias nas Américas, a RSec traz escala, experiência e profundidade técnica para cada engajamento. Para aprofundar seu conhecimento sobre as ameaças que afetam ambientes de nuvem, vale conhecer também os principais riscos de cloud em AWS, Azure e Google Cloud.
A RSec não chega a uma organização com uma caixa de remédios para empurrar. Chega para entender a dor real, identificar o risco mais crítico e recomendar o caminho mais eficiente, seja uma solução específica, um serviço gerenciado ou um programa completo de evolução em segurança.
Esse modelo consultivo é o que diferencia um parceiro estratégico de um simples fornecedor de tecnologia. Você pode explorar todas as soluções de cybersecurity para empresas disponíveis no portfólio da RSec para entender como cada camada de proteção se conecta.
A pergunta que toda liderança deveria se fazer não é se a empresa precisa de cibersegurança. É se a estratégia que existe hoje seria suficiente para resistir a um ataque real amanhã.
Fale com um especialista da RSec e descubra como construir um programa de cibersegurança mais sólido, simples e rentável para a sua organização. Entre em contato agora e solicite uma avaliação inicial.
Perguntas Frequentes sobre Hackers e Segurança Corporativa
Como os hackers geralmente conseguem acesso aos sistemas de uma empresa?
A maioria dos ataques bem-sucedidos começa pelo vetor humano, phishing, engenharia social e roubo de credenciais são os métodos mais comuns. O hacker moderno raramente “quebra” barreiras técnicas: ele obtém um usuário e senha legítimos e se loga normalmente. Por isso, controles de identidade, autenticação multifator e treinamento de colaboradores são fundamentais para reduzir esse risco.
Qual é o impacto de um ataque de ransomware para uma empresa?
O ransomware pode paralisar completamente as operações de uma organização, criptografando dados e sistemas críticos. Além do eventual pagamento de resgate, os impactos incluem paralisação operacional, perda de dados, danos à reputação, multas regulatórias e custos elevados de resposta e recuperação. Em muitos casos, o custo total do incidente supera em muito o que teria sido investido em prevenção.
O que é um Pentest e por que minha empresa deveria fazer um?
Pentest, ou teste de penetração, é uma simulação controlada de ataque realizada por especialistas para identificar vulnerabilidades reais no ambiente da empresa antes que hackers maliciosos o façam. O resultado é um diagnóstico objetivo das brechas existentes, com recomendações prioritárias para correção. É uma das ferramentas mais eficazes para avaliar o nível real de exposição de uma organização.
Como a LGPD se relaciona com ataques cibernéticos?
A Lei Geral de Proteção de Dados (LGPD) estabelece obrigações claras para empresas que tratam dados pessoais de cidadãos brasileiros. Em caso de incidente de segurança que resulte em vazamento de dados, a organização pode estar sujeita a multas, sanções administrativas e obrigação de notificação aos titulares e à ANPD. Ter controles de segurança adequados não é apenas uma boa prática, é uma exigência regulatória.
Empresas de médio porte também precisam se preocupar com hackers?
Sim, e muito. Hackers frequentemente escolhem empresas de médio porte como alvos exatamente porque elas combinam dados valiosos com estruturas de segurança menos maduras do que as grandes corporações.
Além disso, empresas de médio porte fazem parte da cadeia de fornecedores de organizações maiores, tornando-se pontos de entrada para ataques mais sofisticados. Independentemente do porte, qualquer empresa com dados, sistemas e operações críticas é um alvo potencial.