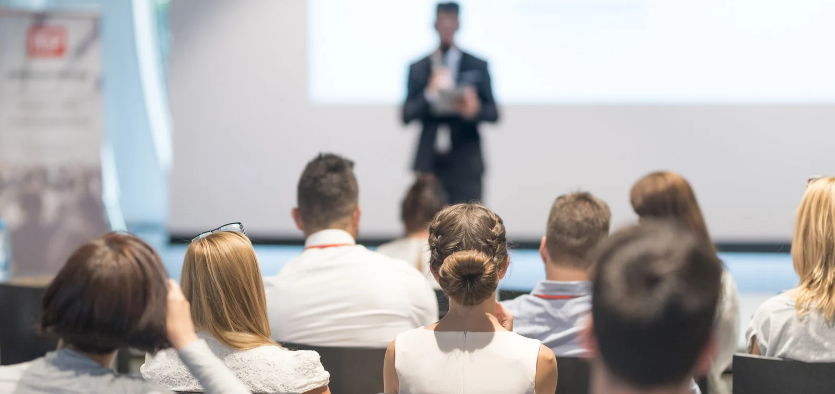
Recentemente nossa equipe esteve presente no Mind The Sec 2026, a maior conferência de cibersegurança da América Latina.
Acompanhamos de perto debates, palestras e conversas que giraram em torno de um tema urgente: a maioria das organizações ainda não está preparada para quando, não se, um ataque cibernético acontecer.
Uma das palestras que mais chamou atenção foi a de Ivan Benevides, da RNP, parceiro da RSec, com o tema “O perigo oculto da IA: quando a inovação se transforma em vulnerabilidade”.
O recado foi claro: ter um plano de continuidade de negócios em cibersegurança deixou de ser diferencial e passou a ser condição básica de sobrevivência corporativa.
O que é um plano de continuidade de negócios em cibersegurança?
Antes de tudo, é preciso desfazer um equívoco comum: um plano de continuidade de negócios em cibersegurança não é apenas um documento técnico guardado na gaveta do time de TI. É uma estratégia corporativa viva, que envolve processos, pessoas, tecnologia e governança, e que precisa ser revisada e testada regularmente.
Na prática, ele define o que a empresa faz antes, durante e depois de um incidente de segurança. Isso inclui desde a identificação de vulnerabilidades até a recuperação dos serviços críticos, passando pela comunicação com stakeholders e pelo cumprimento de requisitos regulatórios como a LGPD.
Um exemplo didático que usamos muito nas nossas conversas com clientes: o hacker moderno raramente “invade” um sistema quebrando barreiras. Ele se loga. Usa credenciais roubadas para acessar ambientes como se fosse um colaborador legítimo, sem disparar nenhum alarme.
Sem um plano estruturado, a empresa sequer percebe que foi comprometida. Esse é o cenário que torna a gestão de riscos cibernéticos tão urgente quanto estratégica.
Por que o Mind The Sec 2026 reforçou a urgência desse tema?
O evento foi um termômetro preciso do momento atual da cibersegurança nas Américas. Nos stands de parceiros como Orca Security, Lumu Technologies e Sinapse Tech, o papo recorrente era sobre como as organizações ainda subestimam o tempo que um atacante permanece dentro do ambiente antes de ser detectado, e o estrago que ele causa nesse intervalo.
A palestra de abertura, com Wendy Nather, Diretora Sênior da 1Password, já deu o tom: a inteligência artificial amplia exponencialmente as superfícies de ataque. Ela cria novos vetores, automatiza ataques de phishing com precisão cirúrgica e torna o trabalho do atacante mais rápido e mais difícil de detectar. Ivan Benevides, da RNP, aprofundou esse debate ao mostrar como a IA, quando mal gerenciada, pode se tornar uma porta de entrada para comprometimentos sérios.
O debate sobre traduzir vulnerabilidades em linguagem de negócios também foi central. CISOs e gestores de segurança cada vez mais precisam explicar o risco cibernético em termos financeiros e de continuidade operacional, não apenas em métricas técnicas. Esse é exatamente o papel de uma boa consultoria de cibersegurança para empresas: conectar os dois mundos.
Os pilares de um plano de continuidade de negócios em cibersegurança
Com base na nossa experiência atuando em 12 países nas Américas e no que acompanhamos nos debates do Mind The Sec 2026, mapeamos seis pilares fundamentais para construir um plano sólido:
1. Avaliação de risco e mapeamento de vulnerabilidades
O primeiro passo é entender onde a empresa está mais exposta. Um risk assessment bem conduzido identifica os pontos críticos antes que o atacante os explore. Não adianta investir em tecnologia sem saber qual é a sua maior vulnerabilidade hoje.
2. Proteção de identidade e controle de acesso
O roubo de credenciais é um dos principais vetores de ataque no cenário atual. Controlar quem acessa o quê, de onde e em qual horário é uma camada essencial de proteção, e um dos primeiros pontos que avaliamos em qualquer projeto consultivo.
3. Monitoramento contínuo do ambiente
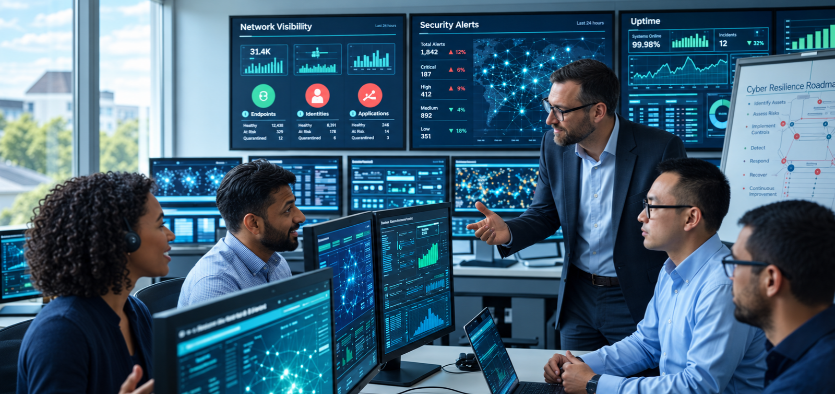
Ameaças não avisam quando chegam. O monitoramento contínuo permite detectar comportamentos anômalos em tempo real e agir antes que o dano se concretize. Soluções como a Lumu Technologies, parceira da RSec, são projetadas exatamente para esse tipo de detecção contínua de comprometimentos na rede.
4. Resposta a incidentes
Ter um plano de resposta a incidentes significa saber exatamente quem faz o quê quando o ataque acontece. Sem esse protocolo, o caos toma conta, e o tempo de resposta aumenta, assim como o impacto. Conhecer os frameworks de cibersegurança adequados ao seu setor é fundamental para estruturar esse processo.
5. Recuperação e continuidade operacional
Após um incidente, a prioridade é restaurar os serviços críticos com o menor impacto possível para o negócio. Isso exige planejamento prévio, backups testados, redundâncias definidas e processos de recuperação validados.
6. Governança e conformidade
Todo o processo precisa ser auditável, documentado e alinhado à LGPD e a outros requisitos regulatórios aplicáveis ao setor. A governança de segurança não é burocracia: é o que garante que o plano funcione de forma consistente e pode ser comprovado em uma auditoria.
Como a RSec apoia empresas na construção desse plano?
Na RSec, não chegamos ao cliente oferecendo uma lista de produtos. Chegamos fazendo perguntas. Qual é a sua maior dor hoje? Onde você está mais vulnerável? O que acontece com o seu negócio se os sistemas ficarem indisponíveis por 24 horas?
Essa abordagem consultiva é o que nos posiciona como trusted advisor, um parceiro estratégico, não um fornecedor de ferramentas. O ponto de partida é sempre o risk assessment: uma avaliação detalhada do ambiente do cliente para identificar vulnerabilidades reais e prioridades concretas.
A partir daí, construímos juntos um roadmap de maturidade em cibersegurança, com etapas claras e soluções adequadas para cada momento da jornada.
Atuamos em setores como financeiro, indústria, saúde, educação e serviços, com presença em 12 países nas Américas. Nosso ecossistema de parceiros tecnológicos, entre eles Orca Security, Lumu Technologies, CrowdStrike e IBM, garante que as soluções indicadas sejam as mais adequadas para cada realidade.
Vale lembrar que ameaças como tipos de malware evoluem constantemente, e o plano de continuidade precisa acompanhar esse ritmo.
Além disso, investimos fortemente em conscientização e treinamento em cibersegurança para empresas, porque sabemos que a tecnologia sozinha não protege ninguém. O fator humano ainda é o elo mais vulnerável, e também o mais poderoso quando bem preparado.
Se a sua organização ainda não tem um plano de continuidade de negócios em cibersegurança estruturado, o momento de começar é agora. Não depois do próximo incidente. A RSec pode ajudar você a avaliar o nível de maturidade atual da sua segurança e construir esse plano alinhado à realidade do seu ambiente. Entre em contato com nossa equipe de especialistas e dê o primeiro passo.
Perguntas Frequentes sobre Plano de Continuidade de Negócios em Cibersegurança
O que é um plano de continuidade de negócios em cibersegurança?
É uma estratégia corporativa que define como a empresa deve agir antes, durante e após um incidente de segurança cibernética. Ele envolve processos, pessoas, tecnologia e governança, com o objetivo de minimizar impactos operacionais, financeiros e reputacionais causados por ataques ou falhas de segurança.
Qual é a diferença entre plano de continuidade de negócios e plano de resposta a incidentes?
O plano de resposta a incidentes é focado nas ações imediatas durante e logo após um ataque, quem aciona quem, como isolar o problema e como comunicar os stakeholders. Já o plano de continuidade de negócios tem um escopo mais amplo: garante que os serviços críticos continuem operando mesmo sob um ataque, e que a empresa se recupere de forma organizada e dentro dos requisitos regulatórios.
Toda empresa precisa ter um plano de continuidade de negócios em cibersegurança?
Sim. Independentemente do porte ou setor, toda organização que depende de sistemas digitais para operar está sujeita a incidentes cibernéticos. A questão não é se um ataque vai acontecer, mas quando, e o que a empresa fará nesse momento. Pequenas e médias empresas também são alvos frequentes, especialmente por terem menos recursos dedicados à segurança.
Por onde começo a construir um plano de continuidade de negócios em cibersegurança?
O ponto de partida é sempre uma avaliação de risco, o chamado risk assessment. Esse processo identifica quais são as vulnerabilidades reais do ambiente, quais ativos são mais críticos para o negócio e quais ameaças representam maior risco. A partir dessa análise, é possível priorizar ações e construir um roadmap de evolução realista.
Como a LGPD se relaciona com o plano de continuidade de negócios em cibersegurança?
A LGPD exige que as empresas adotem medidas técnicas e administrativas para proteger dados pessoais contra acessos não autorizados, vazamentos e incidentes de segurança. Um plano de continuidade bem estruturado já contempla esses requisitos, documentando controles, processos de resposta e notificação a autoridades, o que reduz riscos regulatórios e eventuais sanções em caso de incidente.