O setor de saúde é um dos mais atacados por cibercriminosos no mundo, justamente porque a pressão por restauração imediata é máxima e a tendência de pagamento de resgate é altíssima.
Se você atua na gestão de TI, segurança ou conformidade de uma organização de saúde, este artigo foi escrito para você, e vale cada minuto de leitura.
Conheça os tipos de malware que mais ameaçam ambientes hospitalares antes de continuar.
Por que hospitais são alvos prioritários de ransomware?
A lógica dos atacantes é simples e perturbadora: quanto maior a pressão para restaurar os sistemas, maior a chance de pagamento do resgate. E nenhum setor sente essa pressão de forma mais aguda do que a saúde.
Os prontuários médicos valem mais no mercado negro do que dados de cartão de crédito. São registros permanentes, com informações que não podem ser simplesmente canceladas.
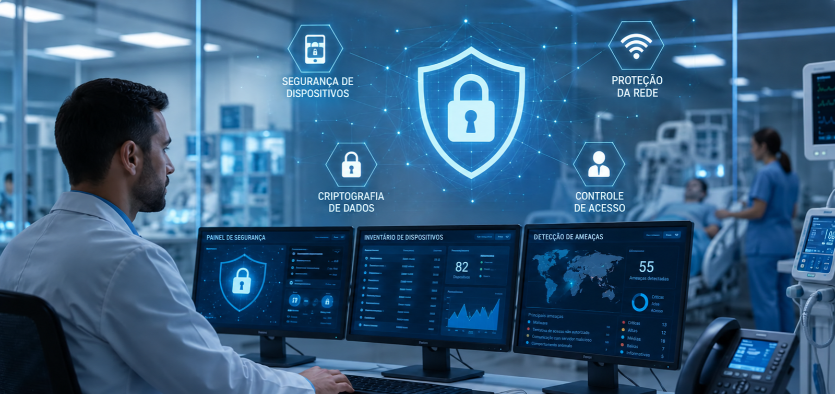
Além disso, a infraestrutura hospitalar é historicamente defasada: sistemas legados, equipamentos médicos conectados sem segmentação de rede adequada e baixo investimento histórico em cibersegurança compõem um cenário altamente vulnerável.
A superfície de ataque também é ampla: monitores de sinais vitais, bombas de infusão, tomógrafos, sistemas de telemedicina e integrações com planos de saúde e laboratórios, cada ponto de conexão é um vetor potencial de entrada.
Do ponto de vista regulatório, a LGPD classifica dados de saúde como dados sensíveis, elevando drasticamente o risco jurídico em caso de vazamento.
O que acontece durante um ataque de ransomware em hospitais?
Entender o fluxo de um ataque é fundamental para construir defesas eficazes. Os cibercriminosos não agem de forma aleatória, eles seguem uma metodologia.
As fases do ataque
- Acesso inicial: Phishing direcionado a funcionários, exploração de credenciais fracas em VPNs e RDPs, ou comprometimento de fornecedores com acesso à rede hospitalar;
- Movimento lateral: O atacante se move silenciosamente pela rede por dias ou semanas, mapeando sistemas críticos e backups antes de agir;
- Exfiltração de dados: Antes de criptografar, os dados são extraídos, o que transforma o ataque em uma violação com implicações diretas para a LGPD;
- Acionamento do ransomware: Criptografia massiva e simultânea de prontuários, agendamentos, faturamento e comunicação interna;
- Demanda de resgate: Geralmente em criptomoeda, com ameaça de publicação dos dados caso não haja pagamento, o modelo double extortion.
O hacker não quebra mais nenhuma barreira, ele se loga. Ele já tem sua credencial e está acessando sua rede como se fosse você. Isso explica por que o roubo de identidade é hoje um dos vetores mais críticos.
O impacto real do ransomware em hospitais vai além dos dados
Quando um hospital é atacado, o impacto não se limita à perda de dados. Cirurgias são canceladas, UTIs operam no modo manual, medicamentos são administrados sem checagem digital de alergias. O downtime hospitalar tem custo humano mensurável, e esse é um fato que nenhum gestor pode ignorar.
Do ponto de vista financeiro, somam-se o custo do resgate (quando pago), os custos de recuperação, as multas regulatórias, os processos judiciais e a perda de contratos com planos de saúde.
Reputacionalmente, um hospital que expõe dados médicos carrega esse estigma por anos. E do ponto de vista regulatório, a ANPD pode aplicar sanções expressivas. Adotar frameworks de cibersegurança reconhecidos é um passo essencial para demonstrar conformidade mesmo sob pressão.
Como proteger dados e manter a operação?
A proteção eficaz contra ransomware em hospitais exige uma abordagem em camadas. Não existe bala de prata, existe estratégia, maturidade e execução consistente.
1. Identidade e controle de acesso
Implemente autenticação multifator (MFA) em todos os sistemas críticos, especialmente os de acesso remoto. Adote o princípio de menor privilégio: cada usuário acessa apenas o que precisa para a sua função. Monitore comportamentos anômalos, um acesso às 3h da manhã de um IP estrangeiro é um sinal de alerta que não pode ser ignorado.
2. Proteção de endpoints e dispositivos médicos
Dispositivos médicos conectados precisam ser tratados como endpoints críticos, segmentados e monitorados. Soluções de EDR/XDR, como as oferecidas pelo CrowdStrike, parceiro estratégico da RSec, permitem detecção e contenção antes que o ransomware se propague pela rede. Sistemas legados que não podem ser atualizados devem ser rigorosamente segmentados.
3. Backup e recuperação testados
A regra 3-2-1 é o ponto de partida: três cópias dos dados, em dois formatos diferentes, com uma cópia offsite e offline. Mas atenção: backup que nunca foi restaurado não é backup, é esperança. Os ambientes de recuperação devem ser isolados da rede principal para não serem comprometidos junto com o ambiente de produção.
4. Monitoramento contínuo 24×7
Ransomware não ataca em horário comercial. A visibilidade de rede é essencial: o que não é visto não pode ser protegido. A correlação de eventos em tempo real permite identificar movimentos laterais antes do acionamento do payload.
5. Conscientização e treinamento contínuos
Phishing continua sendo o vetor de entrada mais comum. Médicos, enfermeiros e equipes administrativas são alvos. Investir em conscientização e treinamento em cibersegurança para empresas de forma contínua, e não como evento anual, é indispensável para reduzir o risco humano.
6. Plano de resposta a incidentes
Um hospital sem um plano de resposta testado vai improvisar sob pressão máxima. O plano precisa incluir: isolamento de sistemas, comunicação interna e externa, acionamento de autoridades, recuperação por fases e notificação à ANPD quando aplicável. Improvisar nesse momento não é uma opção.
7. Assessment de risco e roadmap de maturidade
Antes de qualquer investimento em solução, é essencial entender onde a organização realmente está. Um assessment de risco identifica as vulnerabilidades reais e prioriza os investimentos de forma estratégica. O roadmap de maturidade permite evoluir a postura de segurança de forma planejada e auditável, exatamente o que a consultoria de cibersegurança para empresas oferece.
O que aprendemos no Mind The Sec 2026 sobre o futuro das ameaças
A última edição do Mind The Sec, o maior evento de cibersegurança da América Latina, reuniu mais de 17 mil participantes em São Paulo entre 1º e 3 de junho de 2026. A RSec marcou presença: o CEO Rafael Roncancio, acompanhado dos representantes do Brasil Alexandre Araújo e Douglas Miguel, participou ativamente, visitando os stands de parceiros estratégicos como Orca Security e Lumu Technologies, além da parceira SinapseTech.
Um dos destaques foi a palestra de Ivan Benevides, da RNP, parceiro da RSec, intitulada “O perigo oculto da IA: quando a inovação se transforma em vulnerabilidade”. O alerta é direto ao setor de saúde: a adoção de inteligência artificial diagnóstica avança mais rápido do que as políticas de segurança que deveriam acompanhá-la. O consenso do Mind The Sec 2026 foi claro, a IA amplifica tanto as capacidades dos defensores quanto as dos atacantes. Para hospitais, isso significa ataques cada vez mais sofisticados, personalizados e difíceis de detectar.
A RSec como parceiro estratégico no enfrentamento do ransomware em hospitais
A RSec é uma empresa de cibersegurança especializada, com atuação em 12 países das Américas e mais de 50 clientes líderes em diferentes setores. No Brasil, a RSec combina visão estratégica com capacidade técnica de implementação, do assessment de risco à gestão contínua de segurança.
O trabalho começa pelo diagnóstico: entender onde está a dor real do ambiente antes de recomendar qualquer solução.
Para o setor de saúde, isso significa considerar a complexidade dos ambientes hospitalares, dispositivos legados, sistemas críticos integrados e equipes multidisciplinares, e construir uma estratégia que proteja a operação sem comprometê-la. Explore as soluções de cybersecurity para empresas da RSec e entenda como construir um programa de segurança sólido para o seu ambiente.
Sua organização está preparada para responder a um ataque de ransomware hoje? A RSec pode ajudar a responder essa pergunta com clareza, e construir o caminho para que a resposta seja sempre sim. Fale com um especialista RSec.
Perguntas Frequentes sobre Ransomware em Hospitais
O que é ransomware e por que ele é tão perigoso em hospitais?
Ransomware é um tipo de malware que criptografa os dados de uma organização e exige pagamento de resgate para liberar o acesso. Em hospitais, o perigo é amplificado porque os sistemas afetados incluem prontuários eletrônicos, equipamentos médicos conectados e sistemas de suporte à vida. O impacto vai além do financeiro, pode comprometer diretamente a segurança dos pacientes.
Quais são os principais vetores de entrada do ransomware em ambientes hospitalares?
Os vetores mais comuns são o phishing direcionado a funcionários da saúde, a exploração de credenciais fracas em sistemas de acesso remoto (VPN e RDP), dispositivos médicos IoT sem segmentação adequada e o comprometimento de fornecedores terceiros com acesso à rede hospitalar.
Pagar o resgate é uma solução viável para hospitais atacados?
Não. Além de não garantir a recuperação completa dos dados, o pagamento incentiva novos ataques e pode violar regulamentações de conformidade. A alternativa mais eficaz é a preparação prévia: backups testados, plano de resposta a incidentes e monitoramento contínuo reduzem drasticamente a necessidade de negociar com atacantes.
Como a LGPD se aplica a um ataque de ransomware em hospitais?
A LGPD classifica dados de saúde como dados sensíveis, o que eleva as obrigações legais em caso de incidente. Se houver exfiltração de dados, o que ocorre com frequência em ataques modernos de ransomware, o hospital tem a obrigação de notificar a ANPD e os titulares afetados. O descumprimento pode resultar em sanções administrativas expressivas.
Por onde um hospital deve começar para melhorar sua postura de segurança contra ransomware?
O ponto de partida é um assessment de risco completo, que identifica as vulnerabilidades reais do ambiente e prioriza os investimentos de forma estratégica. A partir desse diagnóstico, é possível construir um roadmap de maturidade que evolua a segurança do hospital de forma planejada, auditável e alinhada à realidade operacional e orçamentária da instituição.